MPCVault 以安全为首要原则构建。我们的架构消除了单点故障,实施策略驱动的管控,并确保操作完全透明,同时不牺牲速度与易用性。

多云架构
MPCVault 通过 AWS、Azure 和 Google Cloud 上的 TEE 与加密技术保障资产安全。

定期密钥刷新
私钥分片会定期轮换更新,而您的地址始终保持不变。
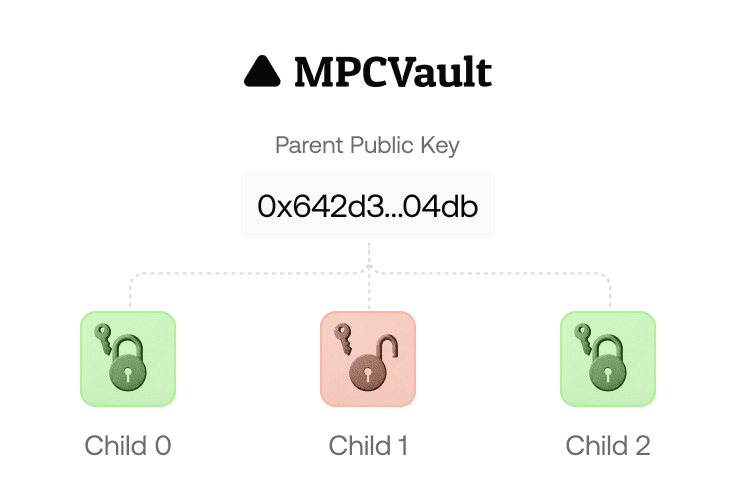
硬化隔离
专利技术确保即使一条链被攻破,也绝不波及其他链上的资产。
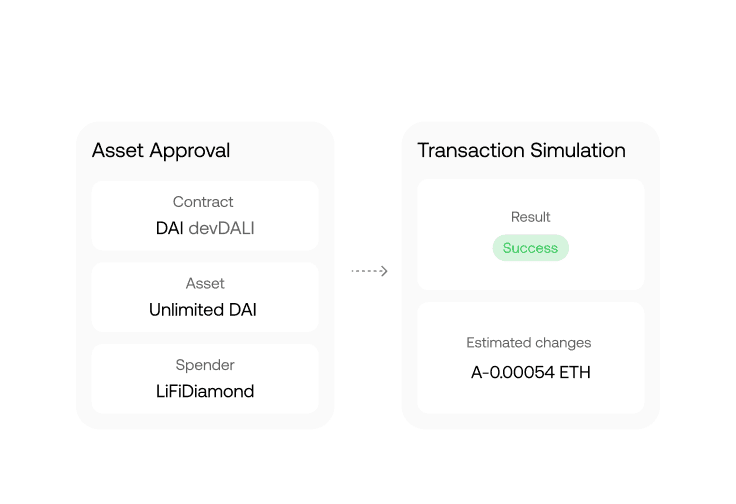
交易模拟
在您签名之前,准确预览您的余额将发生何种变化。
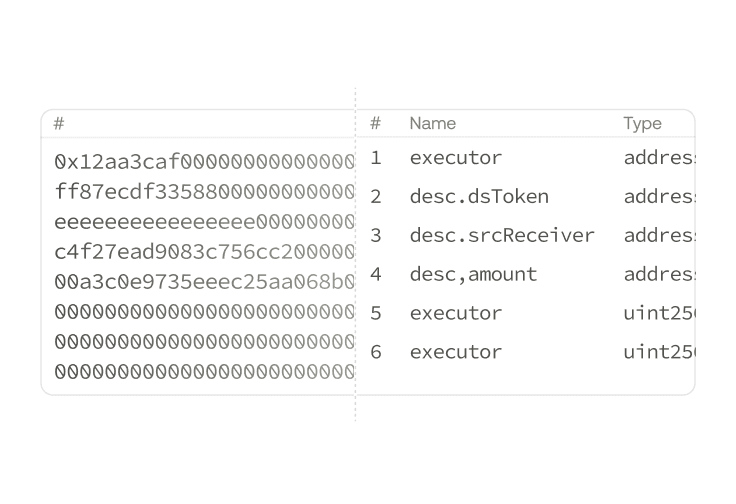
参数解码
人类可读的参数解码,让团队在签名前即可核验交易。
组织密钥导出
导出私钥,保留完全所有权,消除平台锁定风险。
基于 MPC 的专利硬化密钥派生
MPCVault 采用强隔离的密钥派生结构,提供传统非硬化钱包无法比拟的安全级别
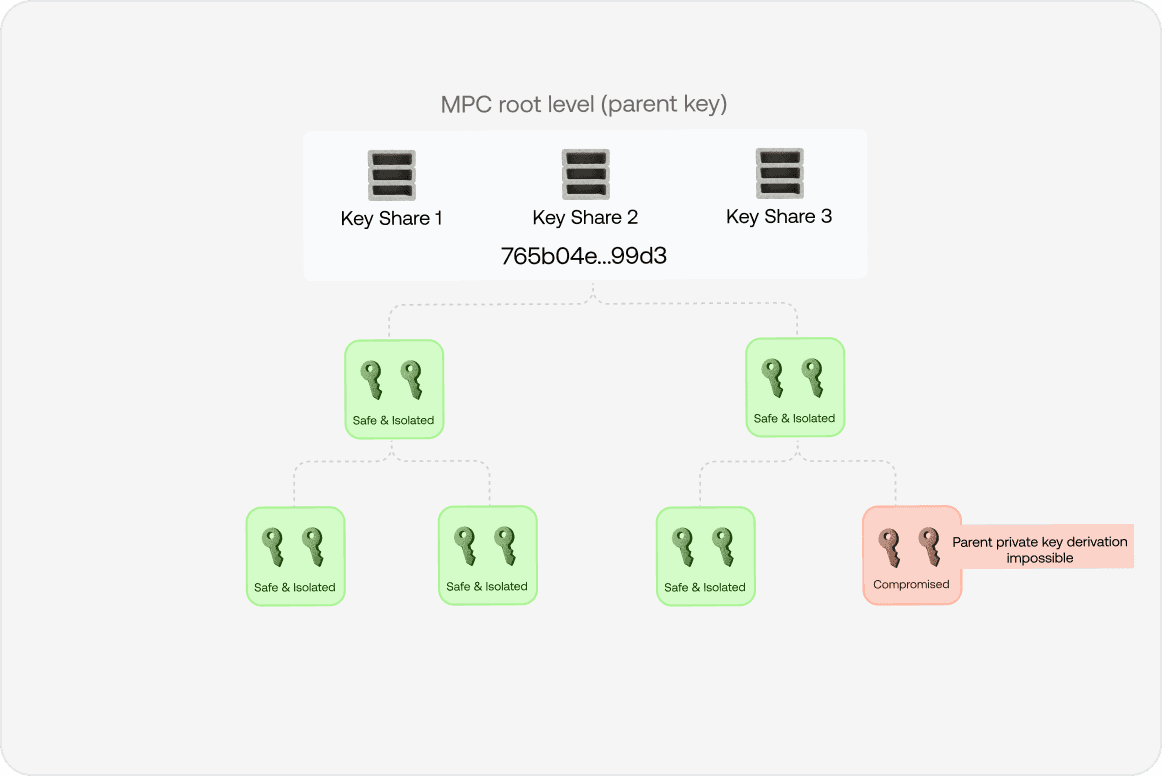
独特的派生密钥在不同区块链之间隔离资产,防止签名重用。
即使子密钥泄露,硬化 MPC 密钥仍可保护主密钥。
细粒度访问控制
分层权限可限制签名访问,且无需暴露根密钥。
行业首创的 MPC 安全保护
专利 MPC 派生技术在实现硬化安全的同时支持密钥轮换。
企业级可扩展性
支持账户级密钥导出,且不会影响整个 vault 的安全性。
密钥分片分布于独立的云环境中
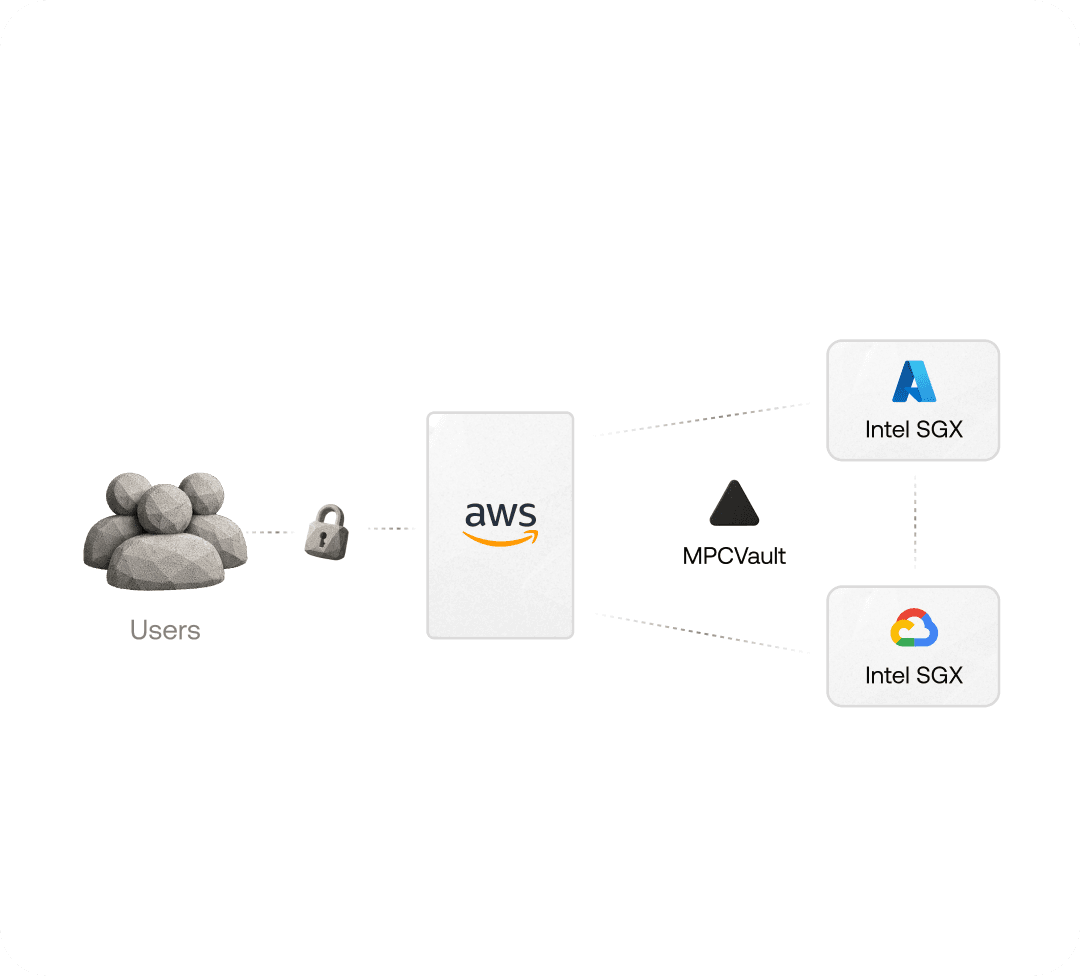
签名权限被拆分为分布于多个云环境的轮换 MPC 密钥分片。
采用点对点加密节点通信的零信任架构。
无需信任的中继机制,确保消息在多云环境间传递时的隐私安全。
受防火墙保护的节点可防止未经授权的访问与执行。
可选的外部密钥分片恢复功能可降低对手方风险。
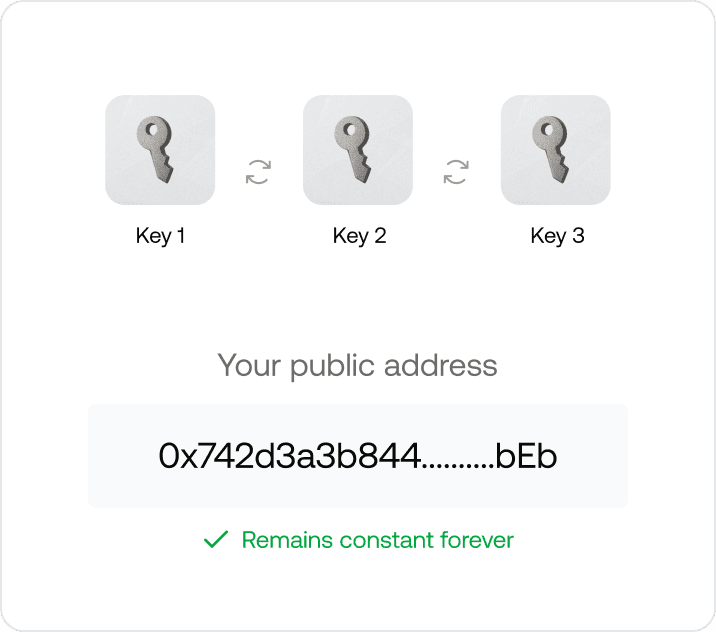
密钥随时间持续演进,地址始终保持不变
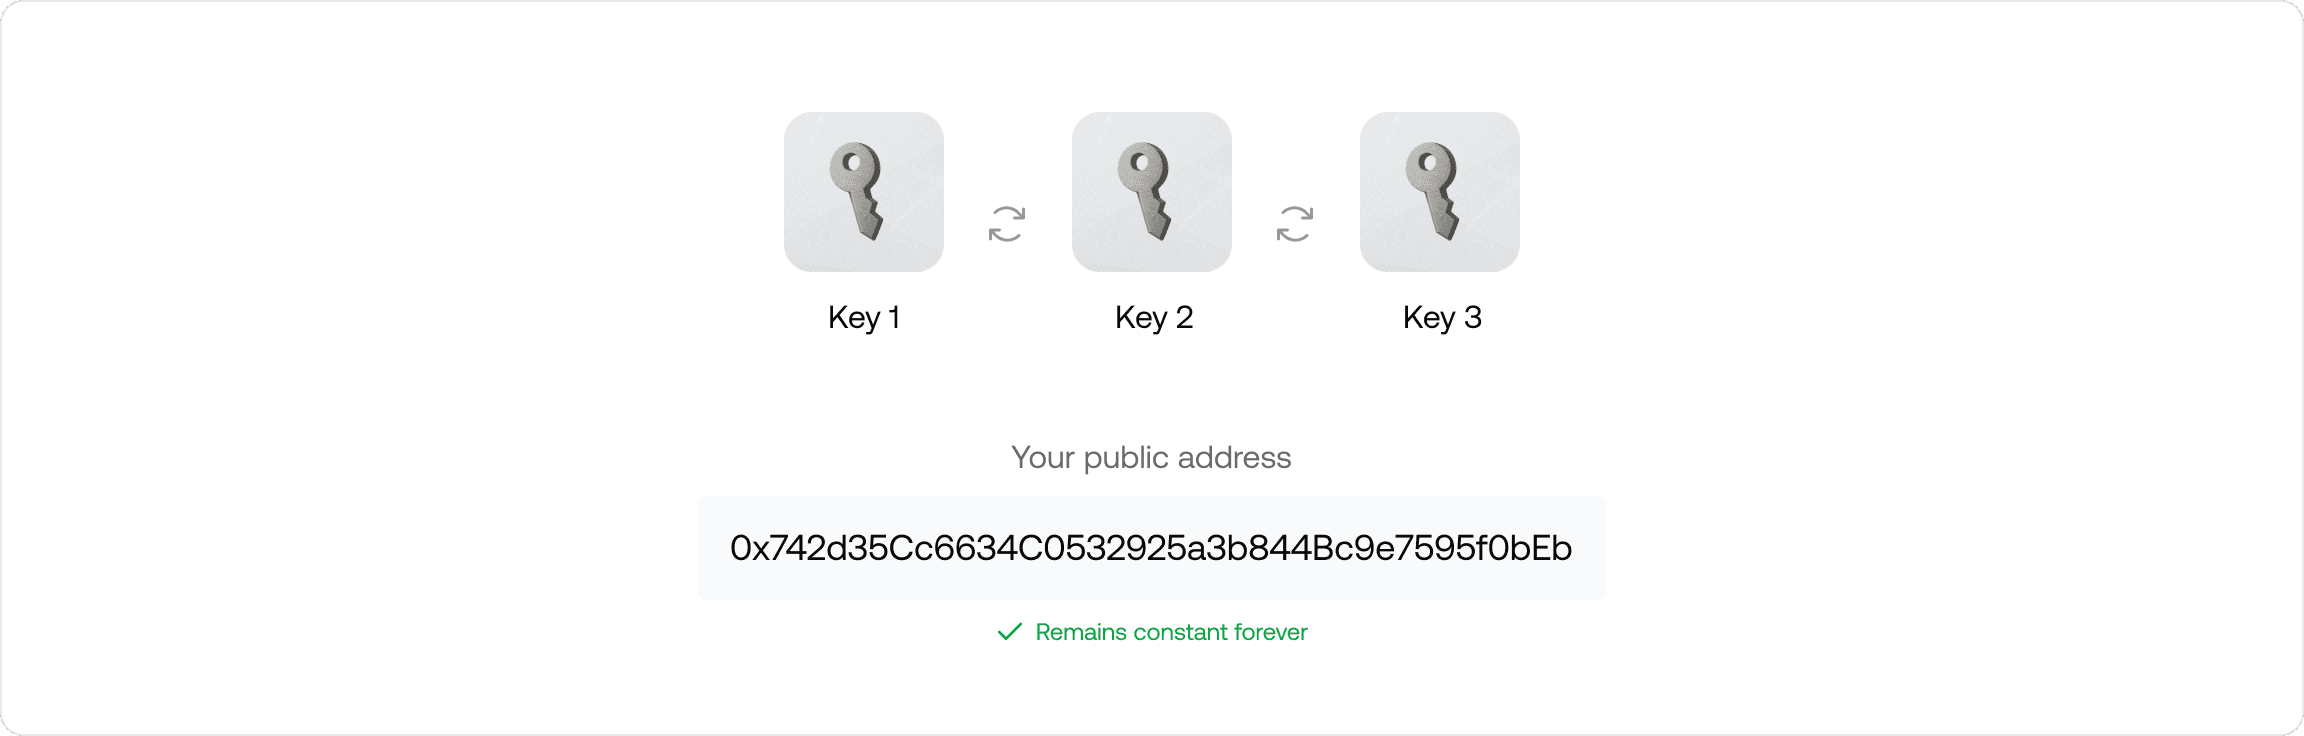
持续密钥轮换
长期不变的密钥本身就是安全隐患。MPCVault 的 MPC 算法支持定期密钥刷新:密钥分片会随时间更新为新值,而公钥保持不变。
无单方暴露风险
刷新过程中,任何单一参与方都无法获知完整密钥;刷新完成后,任何未达门限数量的密钥分片子集都将失去意义,从而降低长期缓慢渗透或自适应攻击的风险。
密码学连续性
系统的数学框架确保刷新后的分片之和始终等于原始完整私钥,为用户保持无缝的连续性。
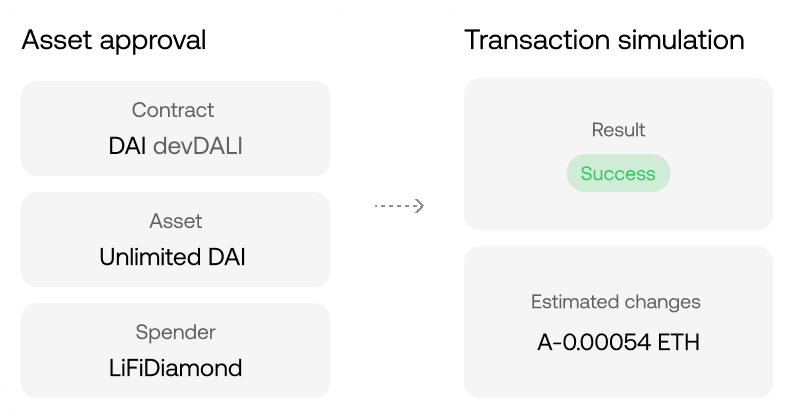
签名前预见执行结果,审批更加可预测
签名前可见性
在生成任何签名之前,模拟交易以预览其结果。
清晰的影响预览
即时查看复杂智能合约调用带来的余额变化和状态更新。
恶意逻辑检测
基于当前链上状态进行模拟,揭示有害或欺骗性的合约行为。
可直接用于审核的结果
提供解析后及原始的模拟输出,供界面审核与自动化风险检查使用。
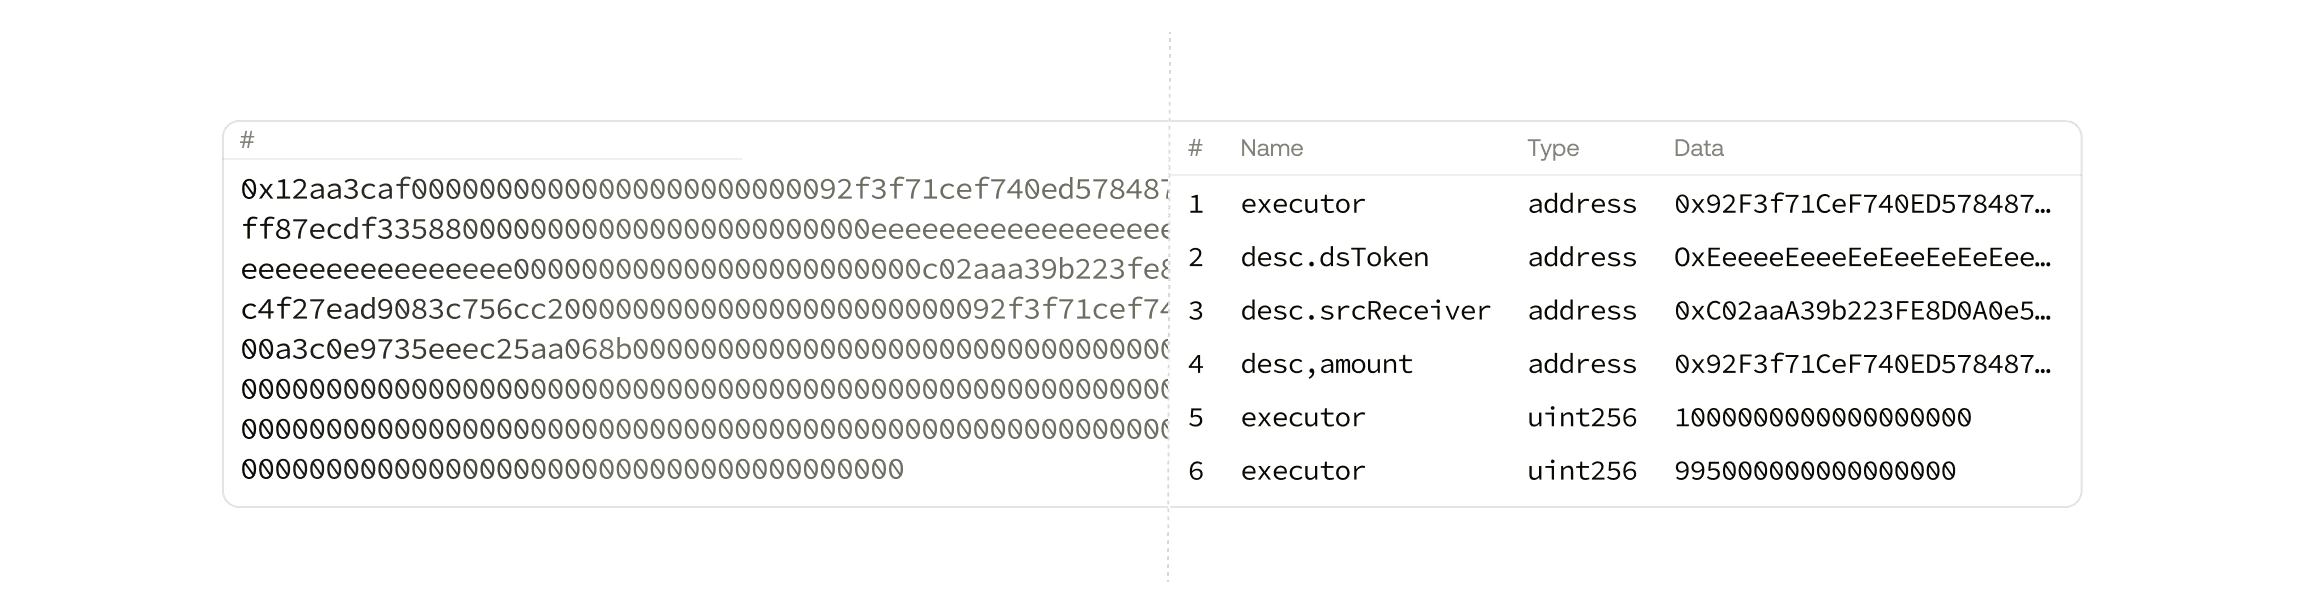
可读的意图,而非原始字节
将原始调用数据解析为清晰的方法、名称和结构化参数。
精确核验方法调用
确保交易调用的是预期函数,而非隐藏或恶意函数。
全面的参数透明度
以清晰、结构化的格式审查每个地址、数值和参数。
完全所有权,
无平台锁定
导出加密密钥分片以保持独立托管,必要时可在 MPCVault 之外恢复资金。
基于根密钥的恢复
密钥派生可确保导出的根密钥能够恢复现有和未来的钱包地址。
零可见性
导出
密钥分片均使用您的公钥加密——MPCVault 绝不会接触到任何可用的机密信息或解密后的数据。
审批把关,安全可靠
导出须经所有活跃成员批准,备份包专为安全冗余存储而设计。


